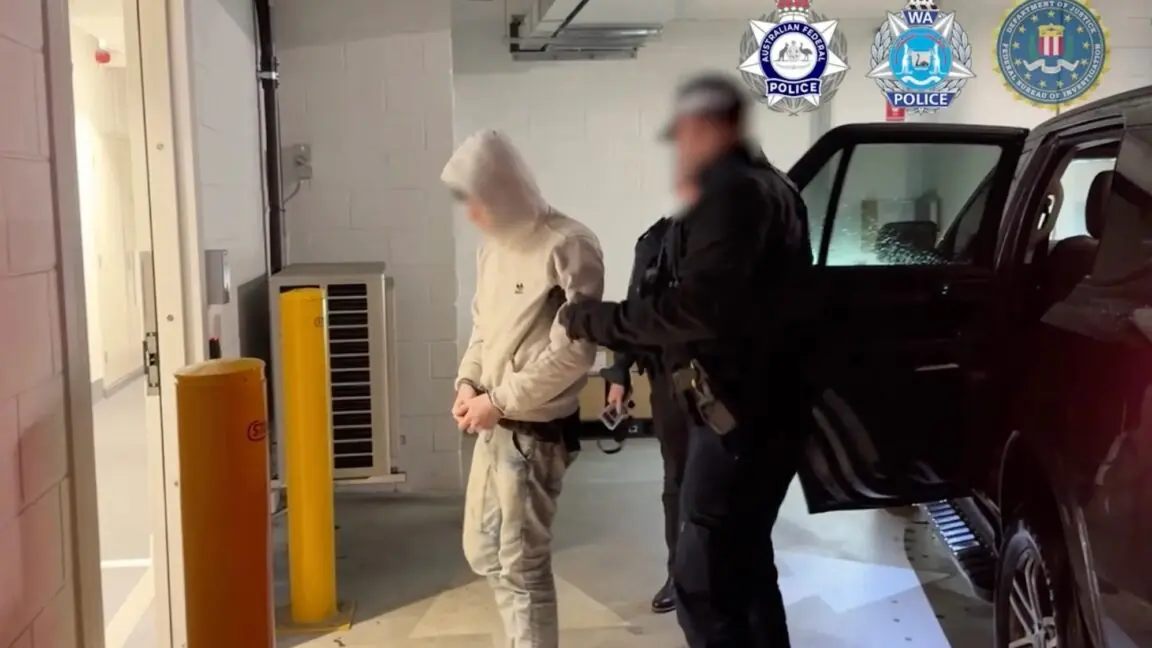
أعلنت السلطات الأسترالية اعتقال رجلين يُشتبه في ضلوعهما في جرائم إلكترونية ترتبط بمجموعة TeamPCP، التي نفذت حملة منسقة من الهجمات على سلاسل التوريد البرمجية استمرت تسعة أشهر وأثرت على أكثر من ألف مؤسسة حول العالم. وجهت السلطات الفيدرالية الأسترالية لكل منهما 14 تهمة جنائية.
تخصصت المجموعة في استهداف أنظمة التطوير والنشر المستمر للبرمجيات، حيث أدرجت برامج ضارة في مشاريع برمجية مفتوحة المصدر. استخدمت دودة تسمى Shai-Hulud تتمتع بقدرة على التكاثر الذاتي من حزمة برمجية إلى أخرى عبر استخراج بيانات المصادقة من أنظمة المطورين المخترقة. ومن الأمثلة البارزة على نشاطها إصابة ماسح الثغرات Trivy، الذي أدى بدوره لتلويث حزم برمجية أخرى متصلة به مثل KICS و Telnyx Python SDK و LiteLLM.
استخدمت المجموعة تقنية متطورة لحماية قنوات الاتصال بأنظمتها، معتمدة على عقود ذكية مستندة على بروتوكول Internet Computer. هذه الآلية سمحت للدودة بتغيير عناوين خوادمها بسرعة والتواصل مع الأجهزة المصابة كل خمسين دقيقة.
كشفت التحقيقات أن أعضاء المجموعة افتقروا للحذر التشغيلي المعتاد في مجموعات قرصنة بهذا المستوى من التطور. وأرجع الخبراء السبب إلى أن نماذج اللغة الضخمة اختزلت الفجوة الزمنية بشكل كبير بين ما يستغرقه المهاجمون عادة لتطوير مثل هذه الحملات المعقدة.
تواجه الشخصان حكومة أسترالية قد تصل إلى أكثر من عشرين سنة بالسجن في حالة الإدانة الأولى، وأكثر من عشر سنوات في الثانية.



Comments (0)
No comments yet. Be the first.