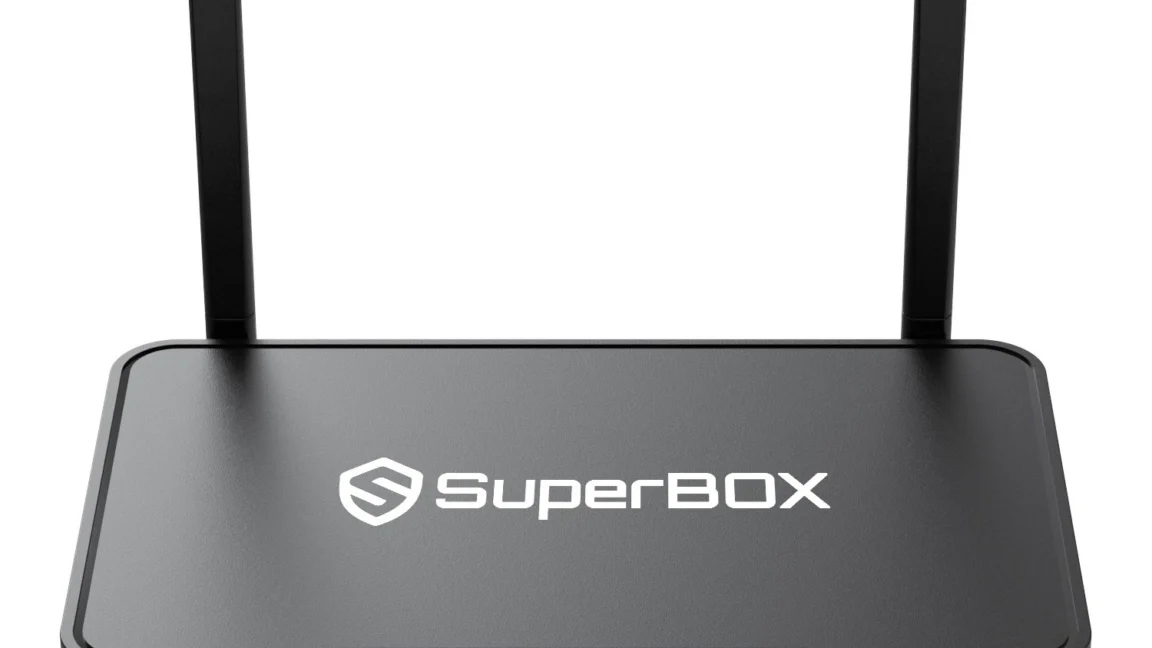
كشفت شركة أمن سيبراني متخصصة عن نظام بيئي واسع من البرامج الخبيثة التي تستهدف مستخدمي جهاز البث SuperBox، وهو أحد عشرات الأجهزة المشابهة التي توفر محتوى مقرصنًا. يتم تشغيل هذه الأجهزة على نسخة معدلة من نظام Android تتميز بإيقاف تقريبًا جميع آليات الحماية الافتراضية، مما يسمح بتثبيت تطبيقات بصلاحيات إدارية كاملة.
يعتمد نموذج هذه الأجهزة على تحويل اتصالات الإنترنت المنزلية إلى شبكة وكيل موحدة، حيث يسمح المشغلون للمهاجمين بتمرير حركة مرور خبيثة عبر هذه الاتصالات مقابل رسوم. يحصل المستخدمون العاديون على محتوى بث مجاني في المقابل، لكنهم غالبًا لا يدركون أنهم يسهلون ارتكاب جرائم إلكترونية وأحيانًا هجمات موالية للدول.
تكمن الخطورة الرئيسية في أن هذه الأجهزة تُبقي على اتصالات صادرة مشفرة مع خوادم وكيل بشكل دائم، مما يسمح بتجاوز جدران الحماية المنزلية حتى لو وضع المستخدم الجهاز خلف موجه الشبكة. ميزة Android للتصحيح عن بعد معرضة للإنترنت، وتمكن المهاجمين من تثبيت برامج خبيثة صامتًا وتنفيذ أوامر تعسفية بصلاحيات إدارية.
أجرت فريق البحث تجربة يحكمها حيث انضموا إلى إحدى هذه الشبكات وحاكوا محطة عقدة سكنية لمدة ثلاثة أسابيع. سجلت محاكاتهم 1352 محاولة هجوم متميزة استهدفت منافذ التصحيح عن بعد، وحاولت تثبيت برامج خبيثة إضافية لربط الأجهزة بشبكات وكيل أخرى أو شبكات روبوتات للهجمات الموزعة.
يشير التقرير إلى أن أجهزة SuperBox وأقرانها تمثل تهديدًا حقيقيًا وفوريًا للشبكات المتصلة بها، حتى للمستخدمين الملمين بالتقنية الذين يظنون أن أجهزتهم محمية. يُنصح باستخراج هذه الأجهزة من الخدمة والتخلص منها، خاصة مع انتشارها على ملايين الأجهزة في المنازل بحول العالم.



Comments (0)
No comments yet. Be the first.